在當今企業數字化轉型的浪潮中,一個核心挑戰是如何將企業內部的身份認證體系(如Active Directory, AD)與各類主流協同辦公平臺(企業微信、飛書、釘釘)以及分散的內外網業務應用進行無縫集成,并在此基礎上,實現安全、高效的網絡業務連接。這不僅是提升運營效率、保障數據安全的需要,更是構建一體化、智能化企業IT架構的基石。本文將系統闡述如何有效打通這些關鍵節點,實現身份與網絡的統一治理。
一、核心挑戰與目標
企業在整合過程中常面臨四大挑戰:
- 身份孤島:員工需記憶多套賬號密碼(AD、各辦公平臺、各業務系統),體驗差且存在安全隱患。
- 權限分散:員工入職、轉崗、離職時,身份與權限的同步、回收工作繁瑣且易出錯。
- 網絡隔離:內外網、不同安全域之間的業務訪問存在壁壘,影響跨地域、跨環境協作。
- 安全風險:分散的身份管理和網絡訪問點擴大了攻擊面,統一的安全策略難以實施。
核心目標:實現“一個身份,全網通行;一次認證,無縫訪問”,構建統一身份、統一入口、統一權限、統一審計的安全高效辦公環境。
二、打通策略與實施路徑
第一步:建立統一身份認證中心
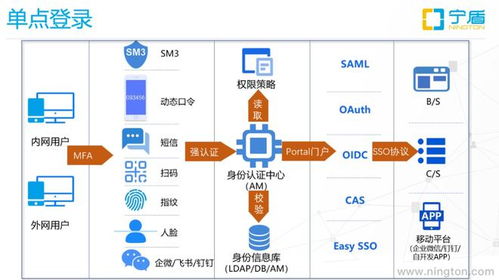
這是整個體系的基石。建議采用 “AD + 身份治理與單點登錄(IGA/SSO)” 的架構。
- 以AD為核心權威源:將Active Directory作為員工主數據(如用戶名、部門、職位)的“唯一真相源”。
- 部署身份治理與SSO平臺:選擇成熟的IAM(身份與訪問管理)或IDaaS(身份即服務)解決方案(如Okta, Azure AD, 或國內同類產品)。該平臺將作為“橋梁”:
- 同步身份:從AD自動同步賬號信息至企業微信、飛書、釘釘的組織架構。各平臺無需單獨維護一套通訊錄。
- 實現單點登錄(SSO):員工使用AD賬號登錄后,即可一鍵訪問集成了該SSO平臺的所有業務應用(無論是SaaS還是本地部署)。
- 集中授權與生命周期管理:根據AD中的部門、角色信息,自動或半自動地為員工在各應用和平臺中分配、調整、回收權限。
第二步:集成主流協同辦公平臺
利用各平臺開放的API接口,通過身份治理平臺實現深度集成:
- 企業微信/釘釘/飛書作為統一入口:將SSO門戶、常用業務應用以“工作臺”應用、小程序或H5方式嵌入這些高頻使用的APP中。員工在一個APP內即可完成大部分工作。
- 消息與待辦集成:將關鍵業務系統的待辦審批、預警消息,通過平臺提供的機器人或消息通道,推送到員工的聊天界面,實現流程驅動。
- 組織架構雙向同步(可選):除了從AD同步到各平臺,也可考慮將平臺內的外部聯系人、上下游伙伴信息(在授權和安全策略下)有限同步回企業目錄,實現更廣泛的生態協同。
第三步:連接內外網業務應用
這是解決網絡壁壘的關鍵,通常結合 “零信任網絡訪問(ZTNA)” 和 “應用網關” 技術。
- 對內網應用(傳統C/S或B/S架構):
- 應用發布:通過應用發布網關(如Citrix, VMware Horizon)或ZTNA網關,將內網應用的界面安全地發布到互聯網。員工在外網通過統一的SSO認證后,即可像在辦公室一樣訪問內網應用,無需VPN。
- 精細化訪問控制:ZTNA遵循“永不信任,始終驗證”原則,可根據用戶身份、設備狀態、位置、行為等動態授予最小必要訪問權限。
- 對外網SaaS應用及公有云業務:
- 通過身份治理平臺的SSO能力直接集成。
- 利用云訪問安全代理(CASB)或安全Web網關(SWG)來監控和保障對SaaS應用的數據訪問安全。
- 構建“軟件定義邊界(SDP)”:對于核心業務系統,可建立基于身份的虛擬網絡邊界,替代傳統的IP地址邊界,實現更靈活、安全的網絡連接。
第四步:統一策略、監控與審計
- 制定統一的訪問策略:基于用戶角色(來自AD)、應用敏感級別、網絡環境等因素,制定統一的認證強度(如是否需MFA)、訪問時段、數據操作等策略。
- 集中日志與審計:將AD、身份治理平臺、各業務應用、網絡設備的日志進行集中采集與分析,實現用戶從登錄到操作的全鏈路可視化。一旦發生安全事件,可快速溯源。
- 自動化運維:將員工入職、調崗、離職的IT流程自動化,聯動AD、各平臺及各應用系統,確保權限的及時、準確更新。
三、關鍵成功要素
- 頂層設計與分步實施:制定清晰的藍圖,從身份集成入手,逐步擴展到應用和網絡,避免“大躍進”。
- 選擇適配的技術棧:根據企業規模、現有IT基礎、安全合規要求(如等保、數據安全法)選擇合適的產品組合,確保兼容性和可擴展性。
- 業務部門深度參與:打通的核心是服務于業務。必須與業務部門緊密協作,梳理應用清單和權限模型,確保集成后能真正提升效率。
- 持續的安全加固:統一入口也意味著風險集中。必須強化身份安全(強制強密碼、推廣多因素認證MFA)、設備安全管理和持續的行為分析。
- 用戶體驗優先:所有技術整合的最終目標是讓員工工作更便捷。簡化登錄步驟、統一操作界面、提供移動支持至關重要。
###
打通AD、企業微信、飛書、釘釘及內外網業務應用的身份與網絡,是一項系統性工程。它不僅是技術整合,更是對企業組織流程、安全體系和IT治理能力的全面升級。通過構建以身份為中心、以零信任為理念的現代IT架構,企業能夠打破數據與流程孤島,釋放協同潛能,在數字化競爭中贏得先機,并為未來的智能化運營奠定堅實基礎。